 tportal
Koliko su tvrtke spremne na kibernetički incident
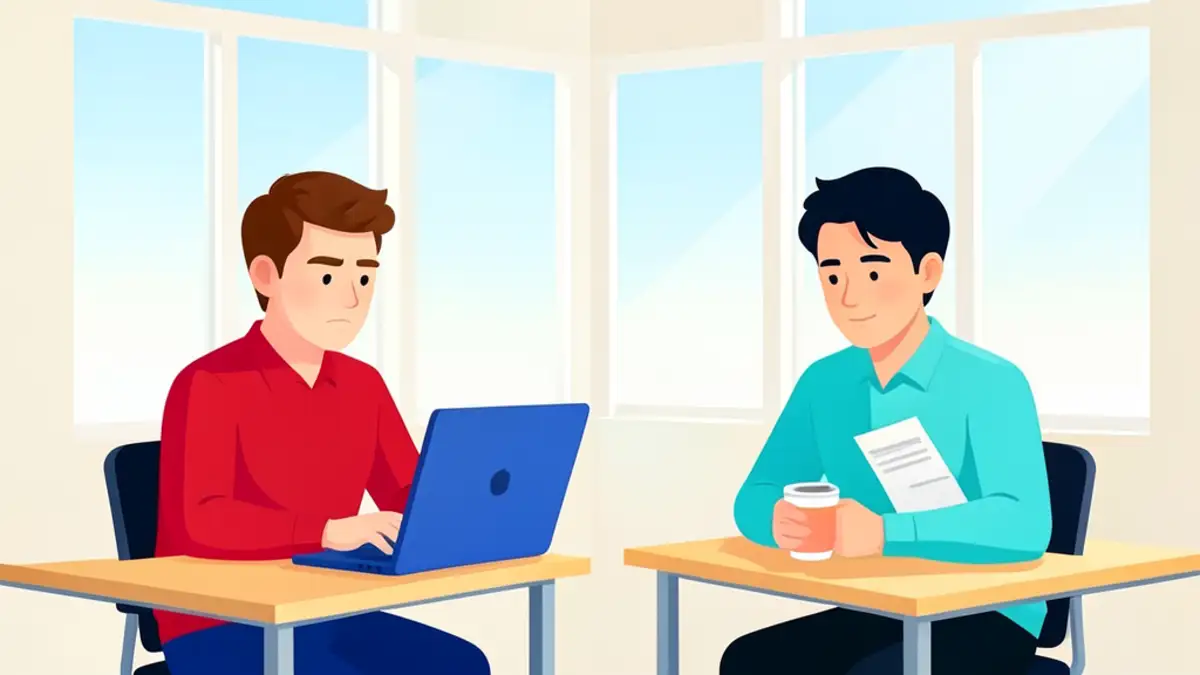
Jedan pogrešan klik, lažna poruka koja djeluje uvjerljivo ili ukradena lozinka dovoljni su da običan radni dan pretvore u poslovnu noćnu moru.
 tportal
Jedan pogrešan klik, lažna poruka koja djeluje uvjerljivo ili ukradena lozinka dovoljni su da običan radni dan pretvore u poslovnu noćnu moru.
Analiza
Kibernetički incidenti rijetko počinju spektakularnim hakerskim upadom, nego obično jednim pogrešnim klikom, vjerodostojno izgledajućom lažnom porukom ili lozinkom koja je završila u tuđim rukama. Dovoljno je nekoliko sekundi nepažnje da se uobičajeni radni dan pretvori u poslovnu noćnu moru. Tekst podsjeća da je spremnost tvrtke na takve situacije često mjerena upravo tim sitnicama, a ne velikim ulaganjima: koliko brzo se incident primijeti, tko reagira i je li netko unaprijed razmislio o scenariju. Pitanje nije hoće li incident doći, nego kad.
Poslovni e-mail je i dalje najčešći ulaz u tvrtku: phishing poruke i krađa pristupnih podataka vode do prijevara s uplatama, kraje podataka i prekida rada. Dobra osnovna zaštita svodi se na višefaktorsku autentikaciju, redovito ažuriranje sustava, sigurnosne kopije koje se i provjeravaju te obuku zaposlenika da prijave sumnjive poruke.
Partnerske ponude



Učitavanje komentara